Entenda quais são os métodos digitais e a cooperação internacional usados para caçar remetentes de e-mails falsos.
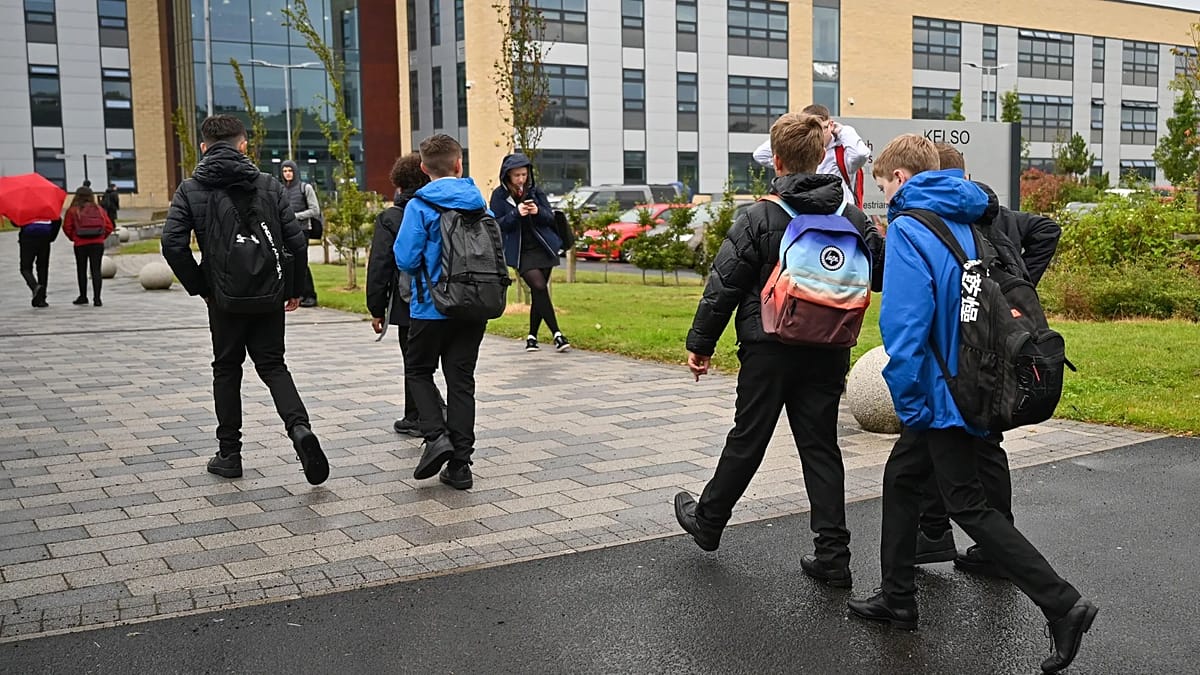
Uma simples mensagem eletrônica pode esvaziar instituições de ensino em poucos minutos, gerando pânico generalizado entre famílias e mobilizando forças policiais de maneira intensa. O problema recente atingiu a Hungria e diversas regiões britânicas, como Irlanda do Norte e Escócia, paralisando atividades escolares sem que o agressor precise entrar nos edifícios.
Para combater essa onda criminosa, as autoridades policiais iniciam investigações complexas que combinam varreduras de segurança física nos locais afetados com análises cibernéticas avançadas. O objetivo principal é descobrir rapidamente a origem das mensagens maliciosas e responsabilizar os culpados perante a justiça, conforme informação divulgada por euronews.
Especialistas em segurança explicam que o rastreamento exige esforço conjunto de peritos informáticos, agências de inteligência e provedores de serviços tecnológicos de diferentes países. A identificação do remetente envolve desde a análise de cabeçalhos de servidores até a apreensão de dispositivos eletrônicos suspeitos em operações internacionais.
Análise de dados de cabeçalho no correio eletrônico
O destinatário costuma visualizar apenas o nome do remetente, o endereço de e-mail e o texto principal, mas os dados de cabeçalho revelam informações cruciais. Peritos informáticos examinam por quais serviços de correio eletrônico a mensagem foi encaminhada e quais identificadores foram atribuídos pelo sistema durante o processo.
Esses registros técnicos ajudam a reconstruir o percurso exato do arquivo digital, embora nem sempre apresentem o endereço de internet utilizado pelo autor. Muitas vezes, o rastro cibernético recua apenas até o servidor do provedor de e-mail, exigindo novas etapas investigativas para avançar na identificação do suspeito real.
Rastreamento de endereços IP e provedores de internet
Quando a investigação avança, as autoridades solicitam dados jurídicos aos provedores para descobrir quando a conta foi criada e quais endereços IP acessaram o sistema. A Google, por exemplo, fornece informações de registo, números de telefone associados e horários de início de sessão em casos investigados no Gmail.
Contudo, o endereço IP nem sempre aponta diretamente para o autor do crime, pois redes de internet costumam ser compartilhadas por famílias, escolas ou empresas. Além disso, criminosos podem utilizar servidores intermediários ou invadir caixas de correio eletrônico de terceiros, como ocorreu em um caso norte-americano em 2015.
Cooperação internacional entre polícias e agências
A cooperação entre diferentes nações produz resultados concretos na resolução de vagas de ameaças cibernéticas contra instituições de ensino. Em julho de 2025, a Eurojust identificou o autor de milhares de e-mails ameaçadores enviados para a Chéquia, Eslováquia e Letónia, com investigações conduzidas até a cidade de Dnipro, na Ucrânia.
Polícias checas e eslovacas participaram da operação local que resultou na apreensão de material informático e na detenção temporária de um suspeito. O caso demonstra que uma série de ameaças transnacionais pode estar ligada a um único autor, exigindo agilidade e preservação de dados para evitar perdas de provas digitais.
Perguntas Frequentes
Como as escolas são afetadas por ameaças de bomba?
As escolas são alvos vulneráveis por serem instituições abertas que recebem centenas de pessoas diariamente, permitindo que criminosos causem pânico com apenas uma mensagem.
O que são dados de cabeçalho em um e-mail?
São informações técnicas que mostram por quais serviços de correio eletrônico a mensagem foi encaminhada, os horários de processamento e os identificadores atribuídos.
Como a polícia rastreia o endereço IP do remetente?
As autoridades solicitam dados aos provedores de internet com base jurídica adequada para identificar registros de acesso, horários de início de sessão e números de telefone.
A polícia húngara investiga as recentes ameaças escolares?
Sim, o Gabinete Nacional de Investigação húngaro abriu um processo por ameaça de ato terrorista após uma vaga de e-mails falsos recebidos em outubro.